《欧盟合规全景指南:中国企业出海的五大核心监管与应对策略》
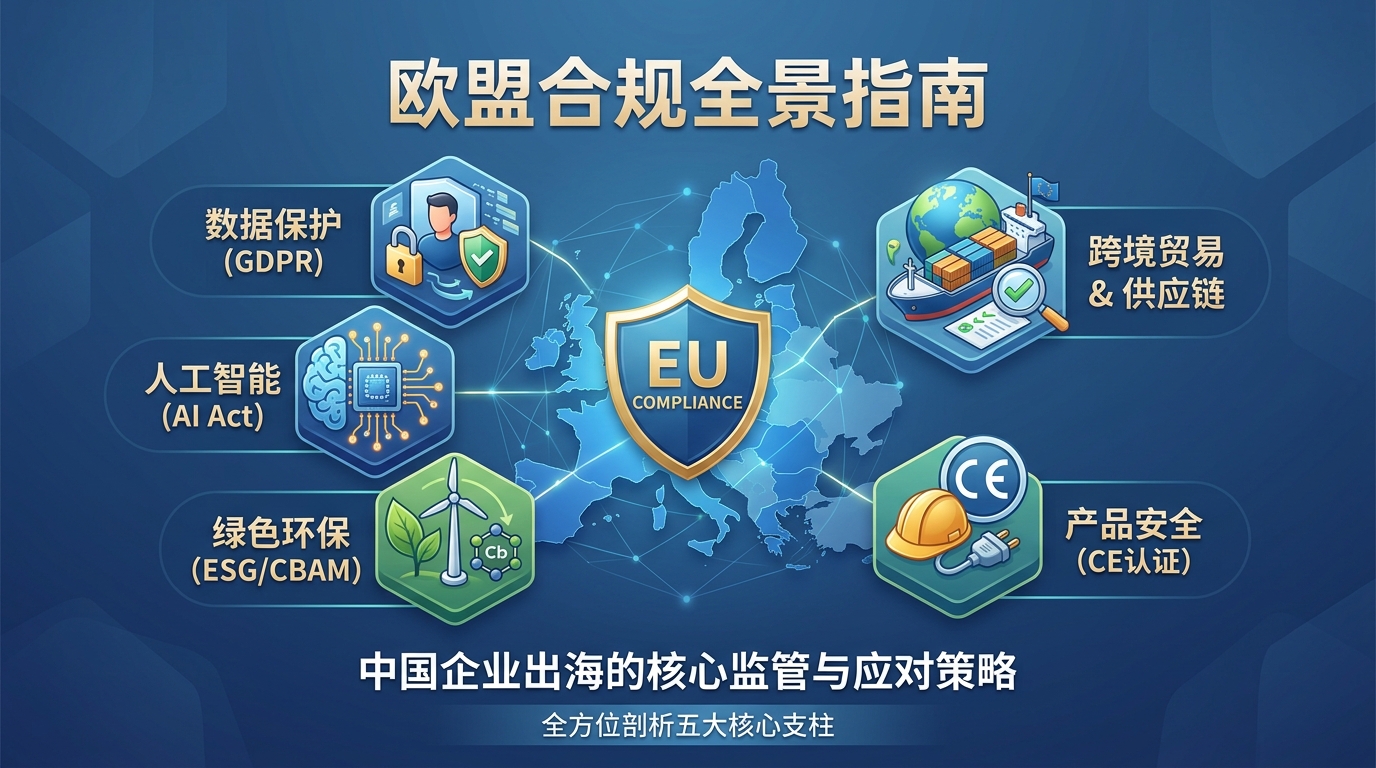
一、 数据保护与数字监管(Digital & Data Governance)
欧盟在数据治理方面拥有全球最严格的法律框架,违规处罚动辄高达全球年营业额的数个百分点。
1. 通用数据保护条例(GDPR)
- 适用对象:任何处理欧盟居民个人数据的企业(无论企业是否在欧盟注册)。
- 核心要点: 合法性基础:处理数据必须具备明确的法律依据(如用户同意、履行合同、预先合规审查等)。 数据主体权利:保障被收集人的知情权、被遗忘权(删除权)、数据可携权等。 合规机制:出海企业常需设立欧盟境内代表人(EU Representative)及数据保护官(DPO),并开展数据保护影响评估(DPIA)。
- 违规代价:最高可处以2000万欧元或上一财年全球营业总额4%的罚款(取较高者)。
2. 欧盟数据法案(Data Act)
- 核心内容:聚焦物联网(IoT)产品和云服务中的非个人数据与工业数据共享。
- 要求:保障用户对设备产生数据的访问与迁移权,云服务提供者需降低客户跨云迁移的障碍。
3. 数字服务法案与数字市场法案(DSA & DMA)
- DSA(数字服务法案):规范线上平台内容审核、广告透明度及假冒伪劣治理。
- DMA(数字市场法案):针对被认定为“守门人(Gatekeepers)”的大型科技平台,禁止自我优待、限制生态封锁等垄断行为。
二、 人工智能与前沿科技监管(AI & Tech Standard)
欧盟人工智能法案(EU AI Act)
欧盟是全球首个对AI实施系统性立法监管的区域,采取基于风险分级(Risk-based Approach)的监管逻辑:
| 风险等级 | 典型代表 | 合规要求 |
| 不可接受风险(Unacceptable) | 社交信用评分、无意识行为操控、大规模生物识别 | 严格禁止 |
| 高风险(High-Risk) | 医疗设备AI、招聘选拔系统、关键基础设施控制 | 须严格审查,符合透明性、数据质量、**人类监督(Human Oversight)**及CE认证 |
| 通用AI模型(GPAI) | 大语言模型(LLM)等底层基础模型 | 需披露训练数据集摘要、版权合规机制及模型评估风险 |
| 低/极低风险(Low Risk) | AI游戏、垃圾邮件过滤 | 遵循基本透明度原则(告知用户正在与AI互动) |
三、 绿色环保与 ESG 合规(Green Deal & Sustainability)
作为“双碳”路线的积极推动者,欧盟设立了一系列旨在打破供应链“洗绿”、重塑绿色产业链的强监管规定。
1. 碳边境调节机制(CBAM / 欧盟碳关税)
- 涵盖行业:钢铁、水泥、铝、化肥、电力和氢气等高耗能行业。
- 企业要求:进口商必须申报进口货物在生产过程中产生的嵌入碳排放量(Embedded Emissions),并购买CBAM证书,推动供应链上游技术脱碳。
2. 欧盟电池与废电池法规(New Battery Regulation)
- 要求:对出海欧盟的动力电池、消费类电池等提出涵盖全生命周期的严格要求。
- 关键要点:必须提供电池护照(Battery Passport),披露碳足迹、回收材料占比(如锂、钴、镍的再生比例)以及尽职调查报告。
3. 供应链尽职调查指令(CSDDD)与零毁林法案(EUDR)
- CSDDD:要求大中型企业全面审查其自身及上下游供应链是否存在人权侵犯(如强迫劳动)与环境破坏行为。
- EUDR:涉及橡胶、木材、大豆、牛肉、咖啡等产品,企业必须证明其原料来源不涉及2020年后的森林砍伐行为。
四、 硬件与产品安全合规(Product Safety & Consumer Standard)
进入欧盟市场的物理实体产品,必须符合严格的技术标准与认证体系:
[工厂生产/设计] ──> [符合对应指令(LVD/EMC/RoHS等)] ──> [贴附 CE 标志] ──> [任命欧代(EC Rep)] ──> [进入欧盟市场]
- CE 认证与技术文件(CE Marking):适用于绝大多数工业及消费品(电子电气、机械、医疗器械、玩具等)。企业必须完成合格评定并撰写EU Declaration of Conformity (DoC)。
- 环保与化学品法规(RoHS / REACH / WEEE):REACH:化学品注册、评估、许可和限制,控制危险化学物质。RoHS:限制电子电气设备中使用铅、汞、镉等有害物质。WEEE:报废电子电气设备回收,企业需在欧盟建立回收注册机制。
- 欧盟授权代表(EC REP / 欧代):针对无欧盟实体地址的境外制造企业,强制要求指定合规的“欧代”,在产品标签上标注欧代信息,作为当地监管对接人。
五、 跨境贸易、税务与反垄断(Trade, Tax & Competition)
- 增值税(VAT)与海关合规:IOSS(进口一站式服务):针对低价值货物(≤150欧元)的跨境电商简易申报。海关估价与原产地规则:严格防范低报低申、转口规避关税等行为。
- 外资审查与外国补贴条例(FSR):欧盟对获得非欧盟国家(外国)财政补贴、且在欧盟开展大型并购或参与公共采购的企业实施穿透式审查,防止非公平竞争。
💡 中国企业出海欧盟的落地建议
从“事后补救”走向“合规即设计(Compliance by Design)”
- 建立穿透式合规管理体系:从产品设计阶段(如AI算法架构、硬件材料选择、隐私设计)就引入欧盟标准,规避后续返工成本。
- 重视本地化合规角色设置:依法配齐欧盟境内代表人(EU Representative)、数据保护官(DPO)及本地售后合规主体,确保与监管机构接轨。
- 梳理供应链透明度:针对碳排放、原料追溯及劳动权益,建立完整的台账与三方核查报告,迎接CBAM及CSDDD的全面落地。